

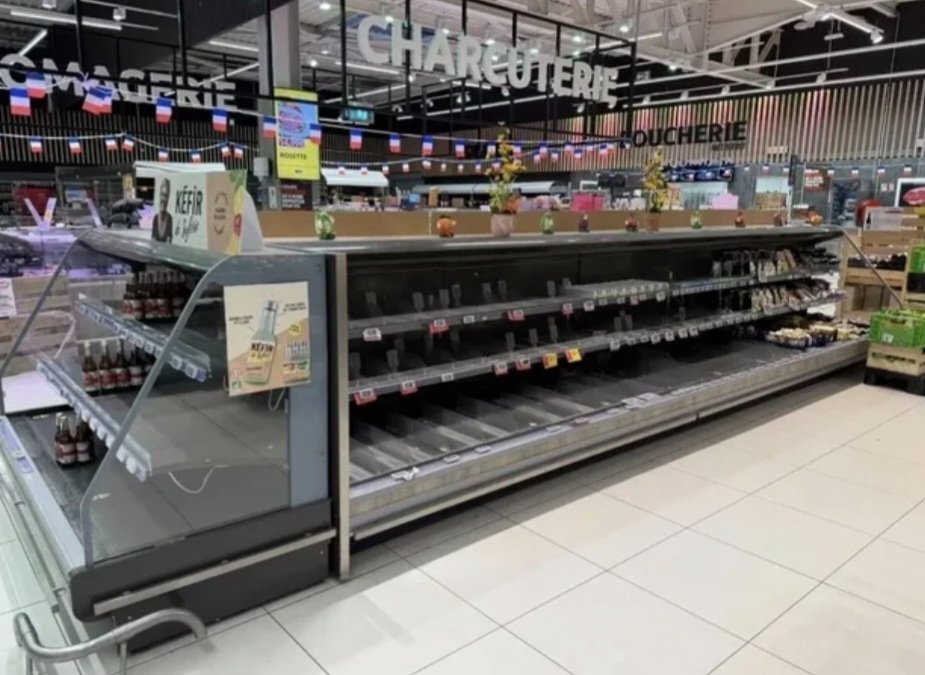
W nocy z niedzieli na poniedziałek (11–12 października 2026 r.) francuska sieć handlowa padła ofiarą bezprecedensowego cyberataku wymierzonego w systemy chłodnicze. Hakerzy przejęli kontrolę nad regulatorami temperatury duńskiej firmy Danfoss i zdalnie wymusili ciągłe odszranianie urządzeń, ustawiając je na temperaturę sięgającą nawet 50°C. Skutkiem było zepsucie ogromnych ilości produktów świeżych i mrożonych w setkach sklepów.
Atak objął starsze wersje oprogramowania sterującego Danfoss (wcześniejsze niż wersja 4). Napastnicy wykorzystali standardową funkcję ochrony przed oszronieniem – zamiast krótkich cykli odszraniania wymusili ciągłą pracę grzałek. W praktyce zamrażarki i witryny chłodnicze zaczęły działać jak piece. W części sklepów temperatura wewnątrz mebli wzrosła do kilkudziesięciu stopni, a rano personel zastawał „falę gorąca” i produkty nadające się wyłącznie do wyrzucenia.
Najmocniej ucierpiały sieci Intermarché (w ramach Groupement Mousquetaires) oraz Coopérative U (Super U). Według szacunków i komunikatów samych sieci atak dotknął od 100 do nawet 300 sklepów Intermarché i Netto oraz mniej niż sto placówek U. Potwierdzono też przypadki w E.Leclerc, a według doniesień branżowych problemy dotyczyły również Carrefour Market, Monoprix, Metro oraz części niezależnych rzeźni i innych punktów wyposażonych w te same systemy.
Straty finansowe są już znaczne. W Haguenau w Alzacji sam Intermarché stracił cały zapas mrożonek warty ok. 50 tys. euro, a sąsiedni sklep (Super U lub Leclerc) musiał wyrzucić zarówno mrożonki, jak i produkty świeże – szacowana strata to ok. 220 tys. euro. Łącznie w jednym mieście zniszczono towar wart około 270 tys. euro. Groupement Mousquetaires szacuje straty ogólnokrajowe na „kilka milionów euro”. Dominique Schelcher, prezes Coopérative U, nazwał atak „bezprecedensowym”, „o skrajnej wadze” i „nieakceptowalnym”, podkreślając, że uderzył w podstawowe systemy zapewniające bezpieczeństwo żywności.
To nie jest klasyczny atak na kasy czy bazy danych klientów. Celem były przemysłowe systemy sterowania chłodzeniem – tzw. ICS/OT – które w wielu sklepach są podłączone zdalnie (często przez karty 3G instalowane przez firmy chłodnicze, poza główną siecią IT sieci handlowych). Latem 2026 r. badacze z Claroty (Team82) publicznie ujawnili poważne luki w popularnych kontrolerach Danfoss AK-SM 800A, w tym możliwość obejścia uwierzytelniania i zdalnego wykonania kodu. Danfoss wydał poprawki, ale wiele starszych instalacji pozostało niezałatanych lub wystawionych na internet.
Śledztwo prowadzi prokuratura paryska i odpowiednie służby. Tożsamość sprawców nie jest na razie znana. Równolegle w Holandii i Belgii doszło do poważnych problemów IT w sieci Ahold Delhaize (Albert Heijn, Delhaize i powiązane marki), które wymusiły wyłączenie stron, aplikacji i systemów zamówień online – na razie nie potwierdzono jednak bezpośredniego związku z atakiem na systemy chłodnicze we Francji.
Zdarzenie pokazuje, jak bardzo współczesny handel detaliczny zależy od zewnętrznych dostawców i starszych urządzeń przemysłowych podłączonych do sieci. Jedna udana akcja na wspólnego dostawcę technologii może jednocześnie sparaliżować setki sklepów i spowodować ogromne straty żywnościowe. Władze i sieci handlowe zapowiadają pełne wyjaśnienie sprawy i przyspieszenie aktualizacji systemów. Na razie w wielu francuskich sklepach klienci zastają wyraźnie przerzedzone regały.

