


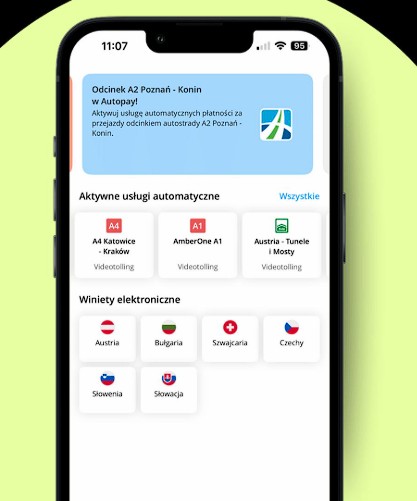
Sopot, 19 listopada 2026. Sopocka spółka Autopay S.A., jeden z największych polskich operatorów płatności internetowych oraz automatycznych opłat za autostrady, padła ofiarą poważnego cyberataku. Firma wykryła nieautoryzowany dostęp do swojej infrastruktury i części danych o płatnościach 11 listopada 2026 roku.
Autopay poinformowało, że do tej pory nie potwierdziło skopiowania ani wykorzystania danych, ale „nie może tego całkowicie wykluczyć”. Dlatego bezpośrednio powiadamia klientów, których sprawa może dotyczyć. Zdarzenie zgłoszono Prezesowi Urzędu Ochrony Danych Osobowych (UODO), Policji oraz CSIRT KNF – zespołowi reagowania na incydenty przy Komisji Nadzoru Finansowego.
Jakie dane mogły wyciec?
Według komunikatów wysyłanych do klientów i odpowiedzi spółki udzielonych portalowi Niebezpiecznik, atakujący mogli uzyskać dostęp do:
- danych karty płatniczej użytej do transakcji (firma nie sprecyzowała publicznie wszystkich elementów, ale Niebezpiecznik i eksperci wskazują, że należy zakładać możliwość dostępu do numeru karty, daty ważności i kodu CVV),
- adresu e-mail,
- numeru telefonu (w przypadku transakcji doładowań),
- adresu IP.
Spółka podkreśla, że incydent nie objął loginów ani haseł do bankowości internetowej. Dotyczył wyłącznie części klientów indywidualnych (płatników), a nie firm przyjmujących płatności. Autopay nie ujawniło liczby poszkodowanych ani okresu, z którego pochodzą dane.
Według analiz Autopay atak miał charakter wysoce zautomatyzowany i silnie wspierany przez narzędzia AI (najprawdopodobniej duże modele językowe). Nie wykorzystano klasycznego złośliwego oprogramowania ani phishingu. Sprawcy szybko przemieszczali się po infrastrukturze, generując narzędzia ad hoc. Firma zablokowała dostęp, unieważniła poświadczenia, odizolowała serwery i wdrożyła dodatkowy monitoring.
Część polskich banków (w tym niektóre spółdzielcze) już samodzielnie zastrzega i wymienia karty klientów, którzy korzystali z Autopay – nie czekając na indywidualne wnioski. Związek Banków Polskich podkreślił, że zdarzenie nie dotyczyło infrastruktury bankowej, a dane nie pochodziły bezpośrednio z systemów banków.
Co powinni zrobić klienci?
- Sprawdźcie skrzynkę e-mail – Autopay wysyła bezpośrednie powiadomienia do osób, których dane mogły być zagrożone.
- Regularnie monitorujcie historię transakcji i natychmiast zgłaszajcie bankowi każdą nieznaną operację.
- Jeśli otrzymaliście informację od Autopay (lub Wasz bank już zastrzegł kartę) – zastrzeżcie kartę i zamówcie nową o innym numerze. Można to zrobić w aplikacji bankowej, przez infolinię lub w oddziale.
- Zachowajcie szczególną ostrożność wobec telefonów i wiadomości powołujących się na ten incydent – to typowy scenariusz oszustw po wyciekach.
Eksperci (w tym z Niebezpiecznika) podkreślają, że nawet jeśli nie doszło jeszcze do nieautoryzowanych transakcji, dane mogą zostać wykorzystane później. Czas reakcji ma kluczowe znaczenie.
Źródła: oficjalny komunikat Autopay, Niebezpiecznik.pl (w tym post z 19 listopada i odpowiedzi spółki), doniesienia PAP, Money.pl, Gazeta Prawna, Onet, Business Insider i innych mediów.

