


Liberalny projekt ustawy o inwigilacji może objąć banki, aplikacje randkowe, lekarzy i AI
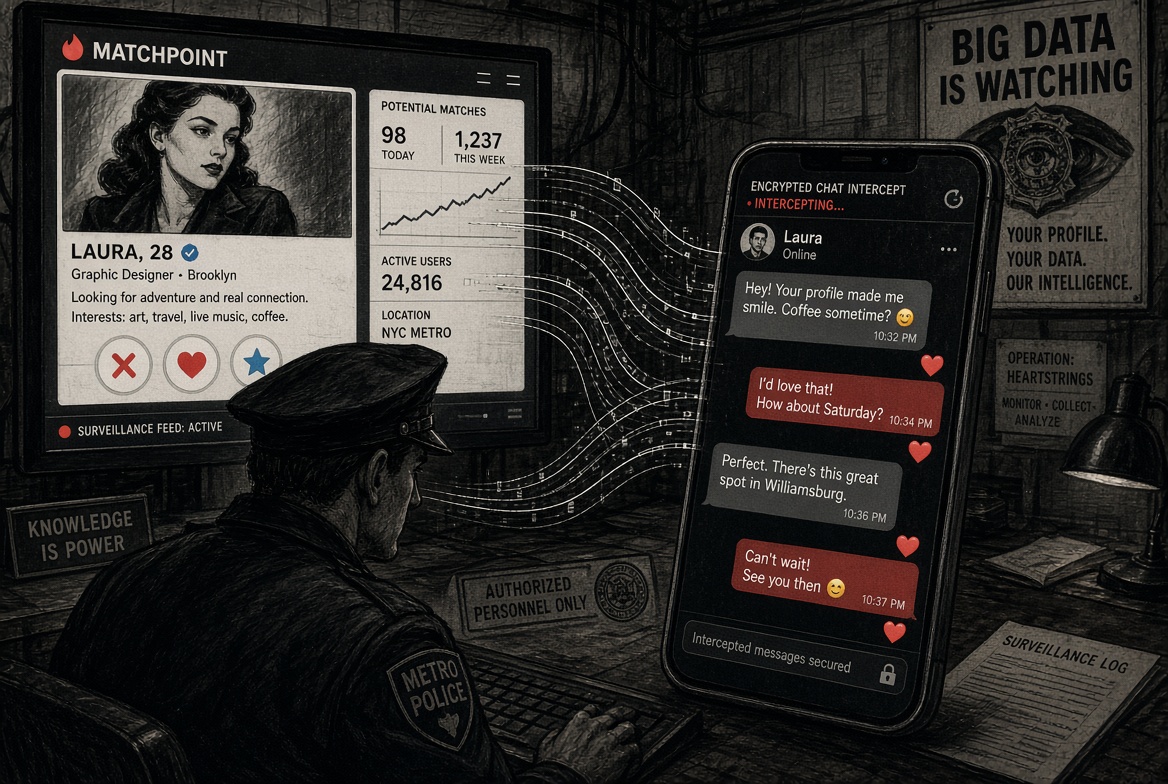
Projekt ustawy C-22 (Lawful Access Act, 2026) rządu liberalnego może umożliwić policji i CSIS dostęp do danych abonenckich nie tylko od operatorów telekomunikacyjnych, ale także od banków, aplikacji randkowych, placówek medycznych, prawników, a w teorii nawet żłobków. Ostrzeżenia te padły podczas niedawnych przesłuchań w Senacie, gdzie Komisarz ds. Prywatności Philippe Dufresne wezwał do dalszego zawężenia przepisów.
Ustawa, która przeszła przez Izbę Gmin w czerwcu 2026 r. i jest obecnie analizowana przez senacką komisję ds. bezpieczeństwa narodowego, obniża próg prawny wymagany do uzyskania podstawowych danych abonenckich. Zamiast „uzasadnionych podstaw do przekonania” (reasonable grounds to believe), wystarczy „uzasadnione podstawy do podejrzenia” (reasonable grounds to suspect), że doszło lub dojdzie do przestępstwa. Dane te obejmują m.in. imię i nazwisko, adres, numer telefonu, adres e-mail czy identyfikatory kont.
Kluczowy problem leży w szerokim zakresie podmiotów, które mogą być objęte nowymi nakazami produkcyjnymi. Dufresne wskazał, że w zależności od charakteru usług – w tym świadczonych przez placówki medyczne, prawników, instytucje finansowe i aplikacje randkowe – takie informacje mogą wiązać się z podwyższonym oczekiwaniem prywatności ze względu na ich wrażliwość. Minister Bezpieczeństwa Publicznego Gary Anandasangaree przyznał natomiast, że termin „dostawca usług elektronicznych” jest „celowo szeroki”. Przedstawiciele rządu potwierdzili też, że w teorii nakaz mógłby zostać skierowany nawet do żłobka, a definicja obejmuje m.in. platformy gamingowe z funkcjami czatu oraz potencjalnie usługi oparte na AI.
Rząd argumentuje, że przepisy są niezbędne, by organy ścigania i służby wywiadowcze mogły nadążać za rozwojem technologii i skutecznie zwalczać przestępczość oraz zagrożenia dla bezpieczeństwa narodowego. Według władz chodzi przede wszystkim o informacje identyfikujące użytkownika, a nie o treść komunikacji (wiadomości, e-maile czy historię przeglądania). Wprowadzono też poprawki ograniczające m.in. obowiązki odszyfrowywania i skracające okres retencji metadanych do sześciu miesięcy.
Krytycy – w tym Komisarz Dufresne – wskazują jednak, że obecna konstrukcja jest zbyt szeroka w stosunku do obniżonego progu. Domagają się m.in. ograniczenia nakazów wyłącznie do operatorów telekomunikacyjnych, zawężenia definicji danych abonenckich do skończonej listy identyfikatorów lub wprowadzenia wyraźnych wyłączeń dla informacji medycznych i objętych tajemnicą zawodową. Eksperci ds. kryptografii i prywatności ostrzegają też przed ryzykiem związanym z obowiązkiem budowania zdolności do nadzoru (tzw. surveillance capabilities) oraz możliwością osłabienia bezpieczeństwa systemów.
Ustawa pozostaje w fazie prac senackich. Jej ostateczny kształt zdecyduje o tym, jak daleko sięgną nowe uprawnienia organów państwa w cyfrowej przestrzeni życia Kanadyjczyków – od bankowości i zdrowia po aplikacje społecznościowe i sztuczną inteligencję.

