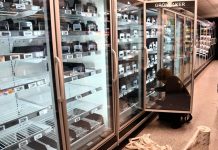



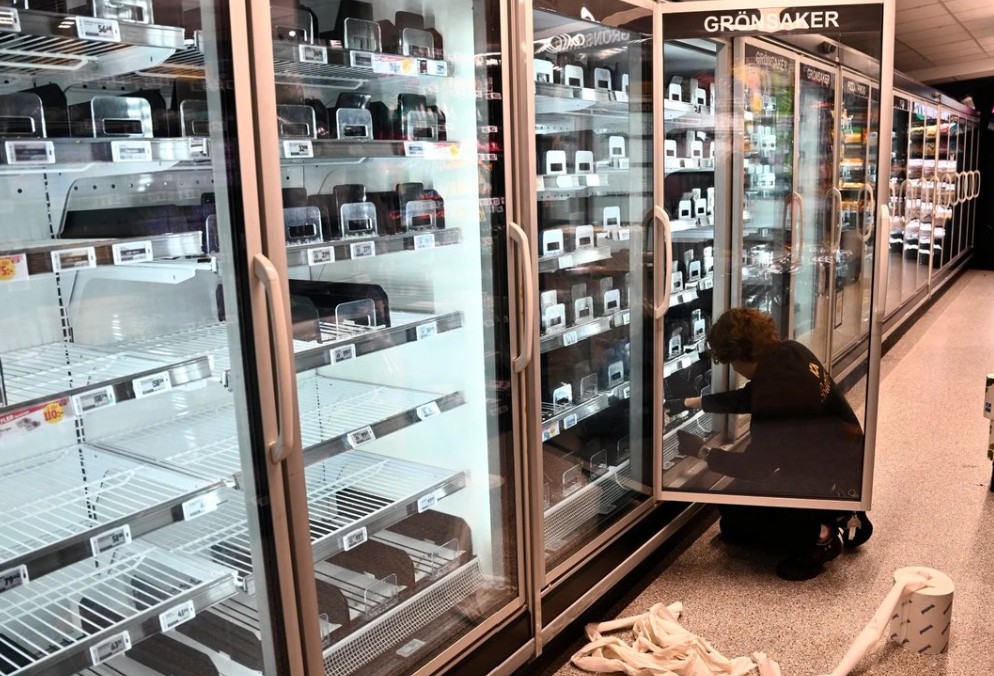
W nocy z niedzieli na poniedziałek (1/2 listopada 2026) systemy chłodnicze w dziesiątkach supermarketów w kilku krajach europejskich padły ofiarą kolejnego cyberataku. Hakerzy zdalnie podnieśli temperaturę w lodówkach i zamrażarkach nawet do 50°C (w niektórych miejscach wyżej), co doprowadziło do zepsucia żywności wartej miliony euro. Incydent stanowi kontynuację podobnego ataku z połowy października we Francji, który objął setki sklepów.
Według doniesień BBC, Reuters i lokalnych mediów najbardziej ucierpiała Belgia, gdzie problemy zgłosiło około 40 sklepów sieci Delhaize (w tym w Luksemburgu), kilkanaście placówek Carrefour oraz sklepy Spar i inne. W Szwecji atak dotknął sklepy sieci ICA (m.in. w Sjöbo, gdzie na Facebooku poinformowano o ustawieniu temperatury na 50°C) oraz siedem placówek Coop. Potwierdzono też przypadki w Estonii, Irlandii (13 sklepów SuperValu) i Holandii.
W jednej z belgijskich placówek Delhaize w Hoeilaart straty oszacowano na około 100 tys. euro samej żywności (bez kosztów zamknięcia sklepu). W Szwecji menedżerowie sklepów ICA mówili o konieczności wyrzucenia całej zawartości zamrażarek. Sytuacja jest monitorowana przez krajowe agencje cyberbezpieczeństwa Belgii i Szwecji. Brytyjskie National Cyber Security Centre współpracuje z partnerami międzynarodowymi, choć w Wielkiej Brytanii nie odnotowano podobnych incydentów.
Mechanizm jest niemal identyczny z październikowym atakiem we Francji. Hakerzy uzyskali dostęp do kontrolerów systemów chłodniczych (m.in. firm Danfoss, Copeland/Dixell) podłączonych do internetu w celu zdalnej konserwacji. Urządzenia zostały przełączone w tryb odszraniania (defrost), co spowodowało gwałtowny wzrost temperatury. W wielu sklepach personel rano zastawał gorące powietrze wydobywające się z zamrażarek, a żywność – mięso, nabiał, mrożonki – była całkowicie zepsuta.
Belgijska firma Sabcobel (dostawca części systemów dla Delhaize) potwierdziła charakter cyberataku. Jej prezes Stephan Moelans powiedział, że firma pracowała całą noc nad odłączeniem zaatakowanych jednostek od sieci. Podkreślił, że po francuskim incydencie próbowano zabezpieczyć urządzenia, ale część wymagała fizycznych modyfikacji, a nie tylko aktualizacji oprogramowania.
W nocy z 11 na 12 października 2026 podobny atak objął setki francuskich supermarketów (szacunki mówią o 400–700 placówkach sieci Intermarché, Coopérative U, Carrefour, Monoprix, E.Leclerc i innych). Temperatura w niektórych urządzeniach sięgała 50–80°C, dochodziło do pożarów, a straty szacowano na dziesiątki milionów euro. Francuska prokuratura wszczęła śledztwo w sprawie cyberprzestępczości, a agencja ANSSI badała sprawę. Do dziś nie ustalono sprawców – nie padło żądanie okupu, co sugeruje działanie o charakterze sabotażowym lub „mischief”.
Eksperci wskazują na znane luki w starszych kontrolerach (m.in. słabe hasła lub publicznie dostępne interfejsy webowe). Atak wykorzystywał legalną funkcję urządzeń, a nie złośliwe oprogramowanie, co utrudnia śledzenie.
Oba incydenty pokazują podatność nowoczesnych łańcuchów dostaw na ataki na infrastrukturę operacyjną (OT/IoT). Supermarkety w dużej mierze polegają na systemach podłączonych do internetu, a ich bezpieczeństwo często pozostaje w gestii zewnętrznych firm serwisowych. Europejski komisarz ds. żywności Christophe Hansen po francuskim ataku napisał, że „bezpieczeństwo żywnościowe wymaga większej uwagi na wszystkich poziomach, bo weaponizacja żywności stała się rzeczywistością”.

